Що таке DORA і кого він стосується
DORA (Digital Operational Resilience Act) — це Регламент (ЄС) 2022/2554 про цифрову операційну стійкість фінансового сектору. Він застосовується з 17 січня 2025 року і діє напряму в усіх країнах ЄС.
Цифрова операційна стійкість — це здатність установи витримати збій чи атаку на ІКТ-системи, продовжити надавати ключові послуги та швидко відновитися. Раніше вимоги до ІТ-ризиків були розпорошені між різними настановами і національними правилами. DORA зібрав їх в одному акті.
- Банки та інвестиційні фірми. Кредитні установи, брокери, керуючі активами.
- Платіжний сектор. Платіжні установи та установи електронних грошей.
- Крипторинок. Постачальники послуг із криптоактивів, ліцензовані за регламентом MiCA.
- Страховий та інфраструктурний сектор. Страховики, біржі, депозитарії, рейтингові агентства та інші — загалом понад 20 типів фінансових установ.
П'ять стовпів DORA
Регламент побудований навколо п'яти напрямів. Кожен із них має конкретні обов'язки та технічні стандарти, які розробили європейські наглядові органи (EBA, ESMA, EIOPA).
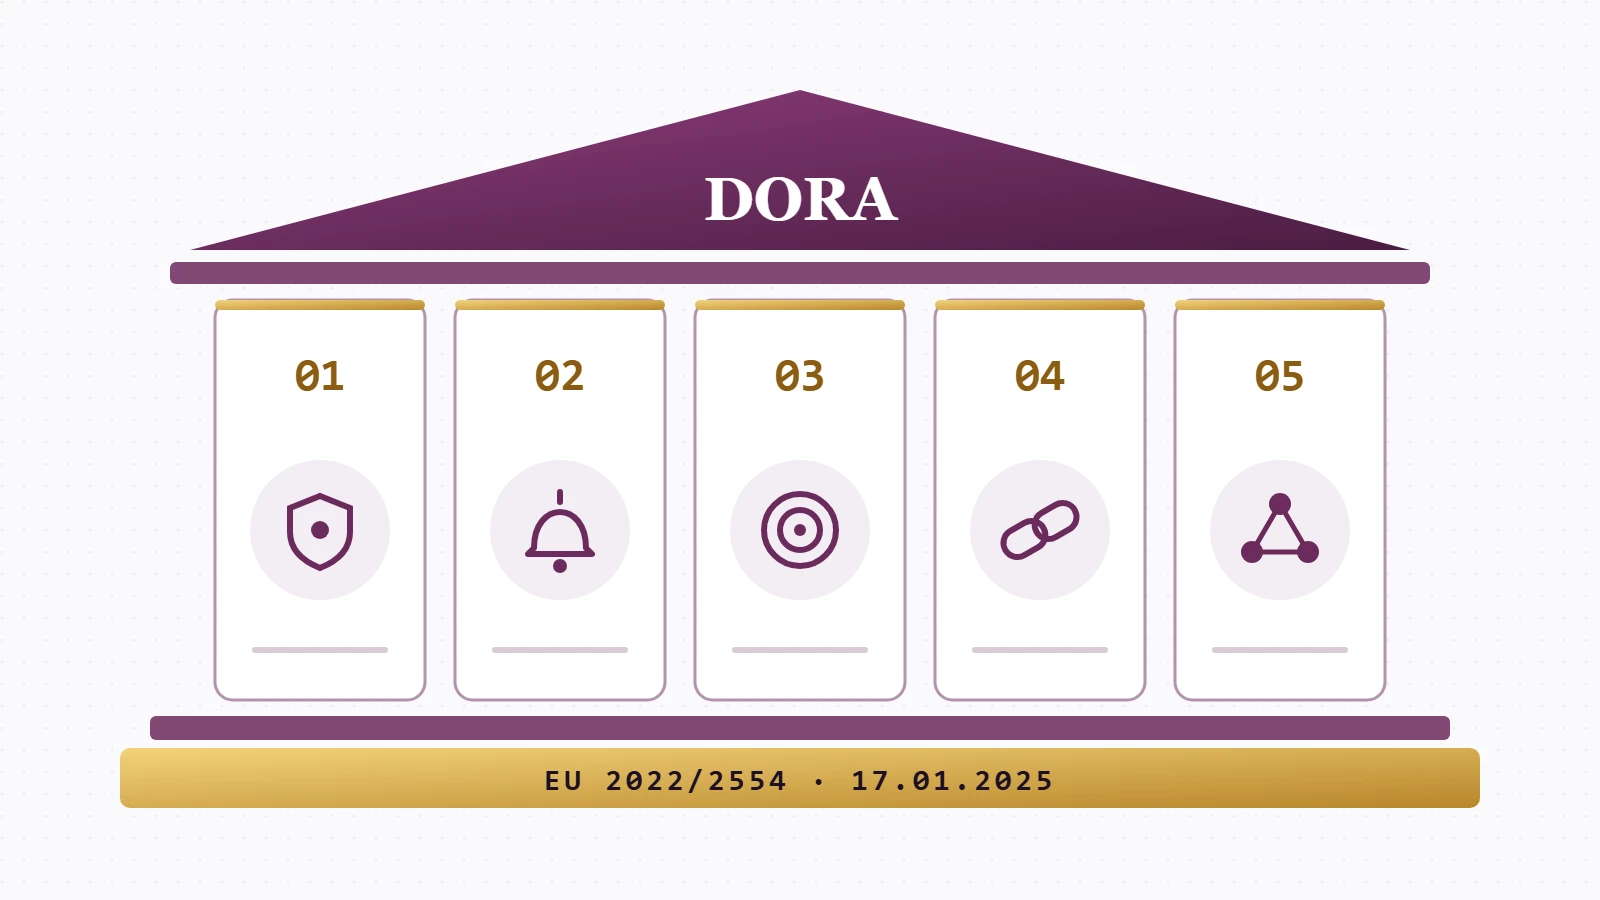
- 01. Управління ризиками ІКТ. Задокументована рамка: інвентаризація активів, захист, виявлення атак, резервне копіювання, плани відновлення.
- 02. Управління інцидентами та звітність. Класифікація інцидентів за єдиними критеріями та обов'язкові звіти регулятору про серйозні інциденти.
- 03. Тестування цифрової стійкості. Регулярні тести вразливостей і сценаріїв, а для найбільших установ — тестування на проникнення на основі загроз (TLPT).
- 04. Ризики ІКТ-підрядників. Контроль хмарних і програмних провайдерів, обов'язкові умови договорів, реєстр усіх ІКТ-контрактів.
- 05. Обмін інформацією. Добровільний обмін даними про кіберзагрози між фінансовими установами.
Відповідальність керівництва
DORA прямо покладає відповідальність за ризики ІКТ на керівний орган установи. Правління затверджує стратегію цифрової стійкості, виділяє бюджет і регулярно проходить навчання. Кібербезпека більше не є «питанням ІТ-відділу» — це обов'язок членів правління, за який вони відповідають особисто.
Принцип пропорційності при цьому зберігається. Для невеликих і менш складних установ передбачено спрощену рамку управління ризиками. Але базові речі — інвентаризація систем, резервні копії, план реагування — обов'язкові для всіх.
Звітність про інциденти: жорсткі строки
Серйозний інцидент ІКТ потрібно не лише усунути, а й швидко повідомити про нього регулятора. Технічні стандарти задають чіткий графік:
- Первинне повідомлення. Протягом 4 годин після класифікації інциденту як серйозного і не пізніше 24 годин після його виявлення.
- Проміжний звіт. Протягом 72 годин після первинного повідомлення.
- Фінальний звіт. Протягом місяця, з аналізом першопричин і заходів, що запобігають повторенню.
Якщо інцидент зачіпає фінансові інтереси клієнтів, установа має повідомити і їх. Для платіжних сервісів, що працюють цілодобово, як миттєві перекази в євро, така дисципліна особливо важлива.
Нагляд за критичними ІТ-провайдерами
Найбільш новаторська частина DORA стосується не самих фінансових установ, а їхніх постачальників. Більшість банків залежить від кількох великих хмарних платформ. Збій в одній із них може вдарити по всьому сектору одночасно.
Тому європейські наглядові органи визначають критичних ІКТ-провайдерів і здійснюють прямий нагляд за ними. Перший перелік таких провайдерів, до якого увійшли найбільші хмарні та технологічні компанії, оприлюднили наприкінці 2025 року. Провайдер, що не виконує рекомендацій наглядача, ризикує щоденними штрафами — до 1% середнього добового світового обороту.
Для фінансових установ це означає нові вимоги до договорів: права на аудит, умови виходу з контракту, плани на випадок припинення послуг. Відповідальність за дотримання DORA при цьому завжди лишається на установі, а не на підряднику.
Практичні кроки для фінтех-компаній
Майже через два роки після початку застосування DORA регулятори перейшли від роз'яснень до перевірок. Компаніям варто переконатися, що:
- Реєстр ІКТ-контрактів повний і актуальний, включно з субпідрядниками критичних функцій.
- План реагування на інциденти перевірений на навчаннях, а ролі та контакти відомі заздалегідь.
- Стратегія виходу від ключових провайдерів існує не лише на папері.
- Безпека API та інтеграцій перевіряється регулярно — за практиками OWASP і стандарту ISO/IEC 27001.
Коротко: часті запитання
Чи стосується DORA невеликих фінтех-компаній?
Так, якщо компанія має ліцензію фінансової установи в ЄС. Для дрібних установ передбачено спрощену рамку управління ризиками ІКТ, але базові вимоги обов'язкові.
Чим DORA відрізняється від NIS2?
NIS2 — загальна директива про кібербезпеку для багатьох секторів. DORA — спеціальний регламент для фінансового сектору, і для фінансових установ його норми мають пріоритет.
Чи можна передати відповідальність за DORA ІТ-підряднику?
Ні. Фінансова установа залишається повністю відповідальною за дотримання вимог, навіть якщо функції виконує зовнішній провайдер.